Detrás de la plataforma GRC de CONSUVATION hay expertos que participan en la elaboración de las normas ISO y que auditan como auditores para entidades de certificación. Por eso la plataforma exige exactamente lo que piden los requisitos y lo que resulta útil y necesario, y nada más. Así, las pequeñas y medianas empresas obtienen su certificado con una documentación ágil y sin un departamento de seguridad propio, y el resultado supera la auditoría.
Valores de ejemplo ilustrativos. Cada control implantado cuenta para todos los frameworks vinculados.
El software por sí solo no prepara a una empresa para la auditoría. La diferencia la marcan el conocimiento y la experiencia: conocimiento normativo de los comités ISO y más de 25 años de auditoría y consultoría. La plataforma es nuestra herramienta; nuestros expertos le acompañan durante todo el ciclo, desde el proyecto hasta el acompañamiento operativo.
Nuestros consultores participan en los comités ISO de ISO 27001 e ISO 27701. Las nuevas versiones de las normas están en la herramienta antes de que otros las interpreten.
Los controles, los requisitos de evidencia y las preguntas de auditoría proceden de nuestra práctica como auditores para entidades de certificación.
Un modelo de controles común vincula normas ISO, NIS2, RGPD y estándares sectoriales. Una sola evidencia cubre varios requisitos.
Si lo desea, asumimos el rol de CISO o DPD externo y trabajamos directamente en su plataforma, en remoto o in situ.
Muchas pequeñas y medianas empresas necesitan un certificado o deben cumplir NIS2, pero no tienen ni CISO ni equipo de protección de datos. La plataforma está hecha precisamente para esta situación, junto con nuestro acompañamiento operativo: nuestros expertos redactan los documentos, mantienen riesgos y medidas en la plataforma, se ocupan de las tareas anuales y le preparan para la auditoría. Usted decide y aprueba, nosotros hacemos el trabajo.
La ley alemana de transposición de NIS2 se aplica desde el 6 de diciembre de 2025. Un software por sí solo no cumple ninguna de estas obligaciones. Nuestros expertos y auditores implantan NIS2 con usted; la plataforma hace verificable cada paso.
Evaluamos su clasificación según el § 28 BSIG y gestionamos el registro ante el BSI, aunque el plazo del 31 de julio de 2026 ya haya vencido.
Un modelo de riesgos NIS2 probado y 64 documentos NIS2 en 9 categorías están listos. Nuestros expertos implantan las medidas con usted.
Proceso de notificación de 24 horas, 72 horas y un mes según el § 32 BSIG, más la formación obligatoria de la dirección según el § 38 BSIG.
Responsable NIS2 externo, calendario anual y evidencias para el BSI, clientes y dirección, todo disponible en la plataforma.
Solución NIS2 independiente para pymes, sin implantar por completo ISO 27001 o TISAX. Obligaciones, plazos, sectores, responsabilidad y multas en detalle: nis2-richtlinie.de
Tres preguntas y un resultado inmediato. El check se basa en la ley alemana de transposición de NIS2 y no sustituye el asesoramiento jurídico. Las empresas vinculadas y asociadas se tienen en cuenta en el cálculo del tamaño.
Responda a las tres preguntas. El resultado aparecerá aquí.
NIS2 se le aplica en su totalidad: registro, gestión de riesgos según el Art. 21, obligaciones de notificación y responsabilidad personal de la dirección. Las multas pueden alcanzar los 10 millones de € o el 2 % del volumen de negocio.
NIS2 se le aplica: registro, gestión de riesgos según el Art. 21, obligaciones de notificación y responsabilidad de la dirección. Las multas pueden alcanzar los 7 millones de € o el 1,4 % del volumen de negocio.
Para los operadores de infraestructuras críticas (KRITIS) y determinados servicios digitales, NIS2 se aplica con independencia del tamaño de la empresa. Con gusto revisamos con usted la clasificación exacta.
No obstante, sus clientes deben aplicar NIS2 en su cadena de suministro y le trasladan requisitos de seguridad por contrato. Un SGSI según ISO 27001 es la evidencia habitual para ello.
No solo entregamos una herramienta. En cada fase, expertos y auditores trabajan con usted, desde el primer proyecto y la certificación hasta la operación continua. La plataforma lo mantiene todo unido.
Determinar el alcance, la afectación (por ejemplo, por NIS2) y el nivel de madurez por framework.
ExpertosElaboramos con usted los documentos, riesgos y medidas directamente en la plataforma.
ExpertosAuditorías internas y revisión por la dirección con la mirada de un auditor de certificación.
AuditoresPreparación de la auditoría, gestión con la entidad de certificación y acompañamiento en la auditoría de certificación o en el assessment TISAX.
Expertos y auditoresCISO, DPD y Responsable de IA externos, calendario anual, vigilancia normativa y auditorías de seguimiento.
ExpertosUn fabricante de maquinaria con red de producción tiene obligaciones distintas a las de una empresa de software o un instituto de investigación. Por eso empezamos por su sector y no por el tamaño de su empresa.
Sin equipo de seguridad propio, pero sus clientes exigen ISO 27001 y es posible que NIS2 le afecte.
Las instalaciones de producción, los sistemas de control y el mantenimiento remoto forman parte del alcance, pero no encajan en los catálogos clásicos de TI.
Los fabricantes (OEM) exigen etiquetas TISAX, a menudo con plazos ajustados.
Varias sociedades, sedes y sistemas de gestión que deben gestionarse y reportarse de forma unificada.
Redes abiertas, equipos de proyecto cambiantes y datos de investigación sujetos a condiciones de financiación externa.
Los requisitos de protección de datos y de seguridad varían según el país y el cliente.
Los clientes exigen protección de información clasificada, TI conforme a VS-NfD y control de exportaciones, a menudo además de ISO 27001.
Consultas, centros de salud y hospitales tratan datos de salud y deben acreditar la seguridad TI exigida por ley.
El Cyber Resilience Act se aplica a todos los productos con elementos digitales en el mercado de la UE, también a fabricantes de fuera de la UE. La notificación es obligatoria desde el 11 de septiembre de 2026 y todas las obligaciones rigen desde el 11 de diciembre de 2027.
Un sistema de gestión para todos los centros, ISO 27001 como base con estándares nacionales, NIS2 en cada país de la UE y para empresas de fuera de la UE que suministran a Europa, y seguimiento normativo internacional.
Los módulos acceden a los mismos activos, riesgos y evidencias. Nada se mantiene por duplicado.
Centros, activos, procesos, riesgos y evidencias están vinculados en un único modelo de datos. Verá de un vistazo qué afecta un cambio.
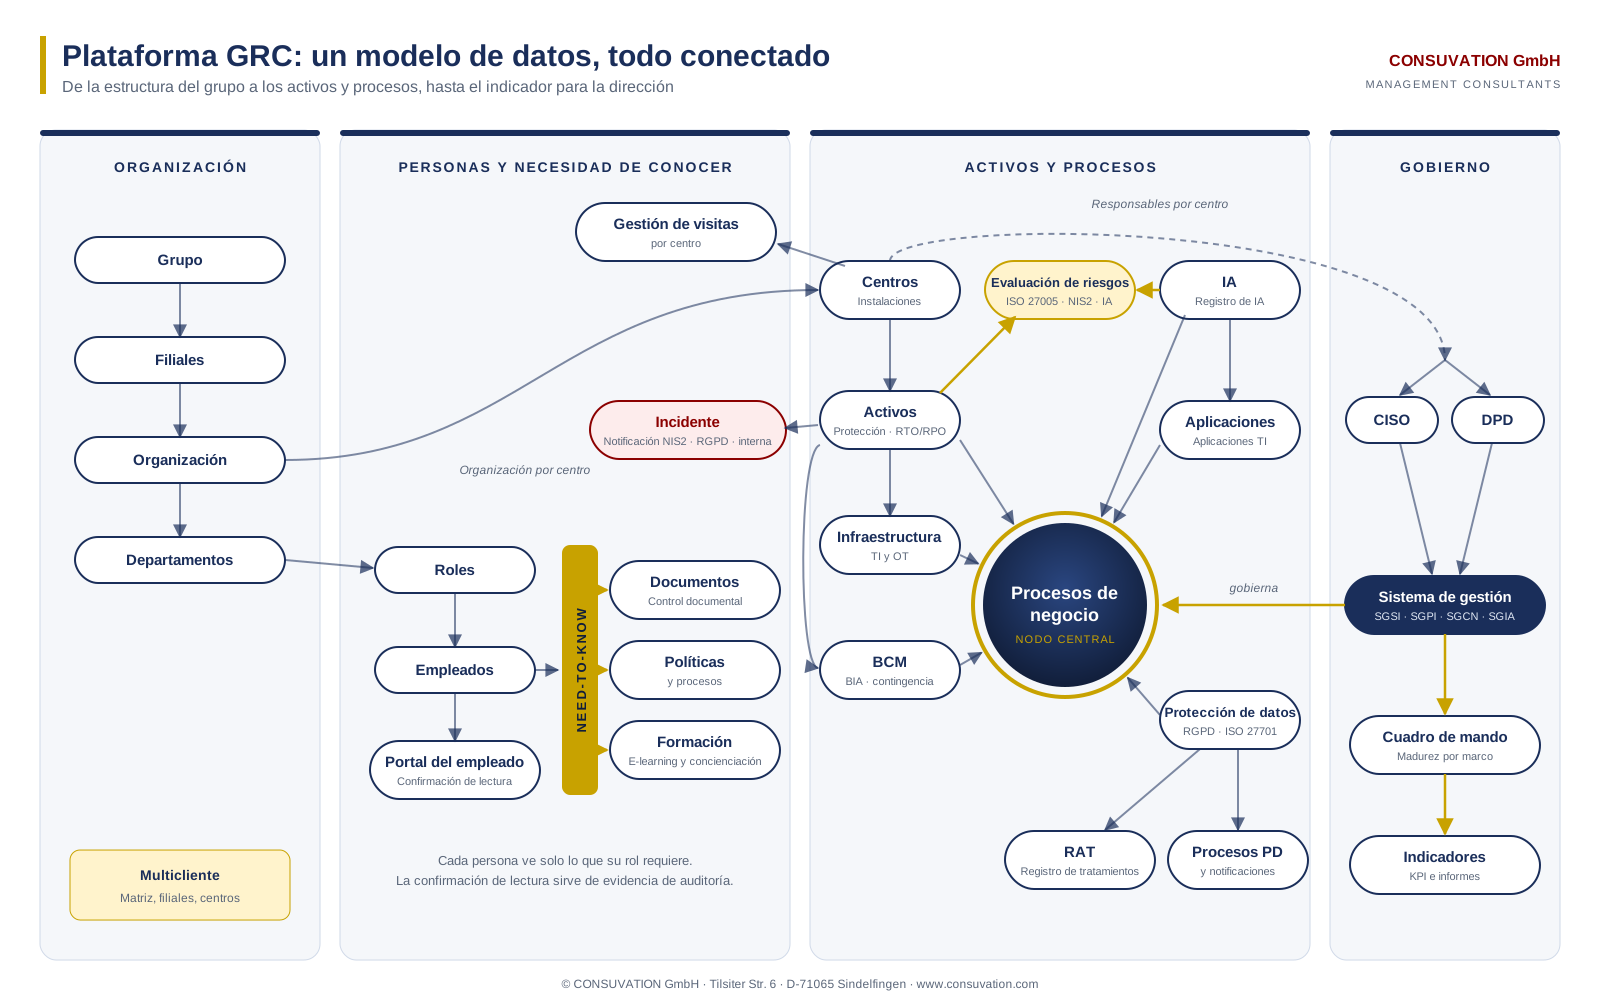
Abrir el gráfico a tamaño completo
Elaboración, revisión, aprobación y control de versiones de todos los documentos. La distribución sigue la necesidad de conocer, con confirmación de lectura.
Los incidentes de protección de datos y de seguridad siguen procesos automáticos con los canales de notificación del RGPD, NIS2 y los requisitos de seguridad de la información. La plataforma calcula los plazos de notificación automáticamente.
Cada activo reúne su evaluación de riesgos, parámetros BCM como RTO y RPO y los planes de contingencia.
Nada de cursos estándar. Para cada sistema creamos formación a medida, por ejemplo formación específica para usuarios finales, tal como exigen los auditores. Para la concienciación utilizamos cursos probados, por ejemplo sobre ransomware.
Cada empleado ve solo las políticas y los procesos que necesita para su trabajo y confirma que los ha leído. La confirmación de lectura es su evidencia en la auditoría.
Las visitas se registran y documentan por centro directamente en la plataforma, sin herramientas adicionales.
Un análisis de riesgos de proveedores según su criticidad fija la profundidad y la frecuencia de las revisiones. La plataforma evalúa a los proveedores automáticamente según los estándares aplicables y, si lo desea, envía cuestionarios a proveedores de forma automática.
La evaluación de riesgos es un requisito central de toda norma de sistemas de gestión y un foco clave en la auditoría. Hemos desarrollado modelos y procesos de riesgo propios y probados, integrados en la plataforma.
Evaluación de riesgos basada en activos con necesidad de protección, amenazas y vulnerabilidades, alineada con los capítulos 6.1 y 8.2 de ISO 27001.
Medidas de gestión de riesgos para entidades esenciales e importantes, demostrables ante el BSI y la dirección.
Clasificación de riesgos y evaluación de impacto de sistemas de IA, vinculadas al registro de IA y a los activos.
Evaluación de proveedores basada en riesgos, con cuestionarios automáticos y ciclos de revisión fijos.
Nuestro propio modelo de riesgos evalúa cómo el uso de la IA pone en peligro la seguridad de la información: 13 áreas de riesgo, desde la IA en la sombra hasta aplicaciones LLM propias, agentes e IA en producción, con 76 riesgos tipo y 70 medidas de 42 fuentes verificadas.
Ver el análisis de riesgos de IA →Resultado: la implantación es mucho más rápida y supera la auditoría con seguridad.
La plataforma incluye conjuntos documentales que hemos elaborado en proyectos y probado en auditorías. Cada documento está clasificado como política, instrucción de trabajo o evidencia y está disponible en alemán e inglés. También hay versiones en otros idiomas.
Número de documentos por biblioteca, en alemán e inglés, con otros idiomas disponibles. En el calendario anual: número de tareas recurrentes.
Ambos roles tienen obligaciones fijas a lo largo del año. La plataforma planifica cada tarea con plazo, responsable y la evidencia que un auditor quiere ver. Extracto:
| Rol | T1 | T2 | T3 | T4 |
|---|---|---|---|---|
| CISO | Actualizar la evaluación de riesgos, preparar la revisión por la dirección | Auditoría interna, campaña de concienciación | Simulacro de contingencia, evaluación de proveedores | Revisión de la Declaración de Aplicabilidad (SoA), planificación de auditorías |
| DPD | Informe de actividad a la dirección, revisión del RAT | Formación en protección de datos, revisión de las MTO | Revisar a los encargados del tratamiento, política de supresión | Revisión de las EIPD, planificación anual |
Además de los frameworks habituales, cubrimos requisitos de OT, automoción, industria de defensa y regulación de producto. En cada framework asesoramos en la implantación y verificamos la eficacia como auditores.
El software por sí solo no prepara a una empresa para la auditoría. La diferencia está en lo que hay detrás de la herramienta.
| Criterio | Proveedor SaaS de compliance típico | Plataforma GRC de CONSUVATION |
|---|---|---|
| Participación en ISO 27001 e ISO 27701 | Aplica las normas publicadas | ✓ Participación activa en los comités de normalización |
| Perspectiva del auditor | Preparación para la auditoría | ✓ Auditores para entidades de certificación en ISO 27001, 27701, 22301, 9001 |
| OT, automoción y defensa | A menudo no cubiertos | ✓ IEC 62443, CADIS, TISAX con evaluadores propios, RED/RCE |
| Delegado de Protección de Datos externo | Normalmente basado en listas de verificación | ✓ Basado en normas según ISO 27701 y SDM, con un despacho de abogados asociado |
| Evidencias para varios frameworks | Según el producto | ✓ Un modelo de controles, las evidencias cuentan para todos los frameworks |
| Implantación in situ | Principalmente en remoto | ✓ En remoto e in situ, con interlocutores fijos |
| Cualificación de los consultores | A menudo descrita de forma genérica como «certificada» | ✓ Indicada de forma transparente: CISA, CISM, CRISC, CGEIT, acreditaciones de auditor |
| Bibliotecas documentales | Plantillas para rellenar uno mismo | ✓ Conjuntos documentales probados en auditorías, en alemán, inglés y otros idiomas |
| Soluciones por sector | Clasificación por tamaño de empresa | ✓ Paquetes propios para OT, automoción, infraestructuras críticas e investigación |
| Gestión con las entidades de certificación | Tarea suya | ✓ Nos encargamos nosotros, gracias a nuestro estrecho contacto con las entidades de certificación |
| Formación | A menudo cursos estándar | ✓ Formación a medida para usuarios finales por sistema, como exige la auditoría |
| Acceso a políticas | A menudo todos los documentos para todos | ✓ Estrictamente según necesidad de conocer, con confirmación de lectura |
| Apoyo de IA | Usted mismo revisa los resultados de la IA | ✓ La IA elabora borradores, por ejemplo del RAT y del inventario de activos, y los expertos los revisan |
| Auditoría de TI para las cuentas anuales | No forma parte de la oferta | ✓ Auditores de TI con certificación CISA |
La columna central describe ofertas habituales en el mercado y no se refiere a ningún proveedor concreto.
Esta combinación es poco habitual en el mercado. Y define cómo está construida nuestra plataforma.
Participamos en ISO 27001 e ISO 27701 y conocemos la intención que hay detrás de cada requisito.
ISO 27001ISO 27701Como auditores para entidades de certificación, auditamos sistemas de gestión. A esto se suman auditorías propias según NIS2, RGPD, AI Act, IEC 62443 y otros frameworks. Sabemos qué evidencias se sostienen.
Entidades de certificaciónISO 22301ISO 9001CADISTISAXDiseñamos sistemas de gestión, asumimos los roles de CISO y DPD y acompañamos la operación.
NIS2TISAXOTConocemos las auditorías como consultores y como auditores. Por eso sabemos lo que importa y llevamos su sistema de gestión con agilidad hasta la preparación para la certificación.
Mantenemos un contacto estrecho con las entidades de certificación y nos encargamos de la coordinación por usted.
Todos los paquetes incluyen la plataforma. Usted decide cuántos servicios de expertos añade.
Para pymes con CISO o DPD propio
Para pymes sin departamento de seguridad propio
Para grupos empresariales, infraestructuras críticas e industria con OT
Todos los paquetes incluyen acceso completo a la plataforma. Los paquetes se diferencian en la cantidad de servicios de expertos incluidos.
Nuestros consultores cuentan con las certificaciones ISACA reconocidas internacionalmente en auditoría, seguridad, riesgos y gobernanza.
Ejemplo: su control de acceso documentado y verificado se registra una sola vez en la plataforma y se vincula automáticamente.
Listas de verificación y guías de nuestra práctica en proyectos y auditorías.

«Quien conoce las dos caras de la auditoría conoce el camino más corto hacia la certificación.»
Peter Rentschler
Director General, CONSUVATION GmbH
Le mostramos la plataforma con el ejemplo de su estándar objetivo y analizamos cuál es el camino más corto hacia la certificación para usted.