Hinter der CONSUVATION GRC-Plattform stehen Experten, die ISO-Normen mitgestalten und als Auditoren für Prüfgesellschaften prüfen. Deshalb verlangt die Plattform genau das, was die Anforderungen fordern und was sinnvoll und notwendig ist, und nicht mehr. So kommen gerade kleine und mittlere Unternehmen mit schlanker Dokumentation und ohne eigene Sicherheitsabteilung zum Zertifikat, und das Ergebnis besteht im Audit.
Illustrative Beispielwerte. Ein umgesetztes Control zahlt auf alle verknüpften Frameworks ein.
Software allein macht kein Unternehmen auditfähig. Den Unterschied machen Wissen und Erfahrung: Normwissen aus den ISO-Gremien und über 25 Jahre Audit und Beratung. Die Plattform ist unser Werkzeug, unsere Experten begleiten Sie über den gesamten Zyklus, vom Projekt bis zur operativen Betreuung.
Unsere Berater arbeiten in den ISO-Gremien für ISO 27001 und ISO 27701 mit. Neue Normfassungen stehen im Tool, bevor andere sie interpretieren.
Kontrollen, Nachweisanforderungen und Prüffragen stammen aus unserer Praxis als Auditoren für Zertifizierungsstellen.
Ein gemeinsames Control-Modell verknüpft ISO-Normen, NIS2, DSGVO und Branchenstandards. Ein Nachweis deckt mehrere Anforderungen ab.
Auf Wunsch übernehmen wir die Rolle des externen ISB oder DSB und arbeiten direkt in Ihrer Plattform mit, remote oder vor Ort.
Viele kleine und mittlere Unternehmen brauchen ein Zertifikat oder müssen NIS2 erfüllen, haben aber weder ISB noch Datenschutzteam. Genau für diese Situation ist die Plattform gebaut, zusammen mit unserer operativen Betreuung: Unsere Experten erstellen die Dokumente, pflegen Risiken und Maßnahmen in der Plattform, erledigen die Jahresaufgaben und bereiten Sie auf das Audit vor. Sie entscheiden und geben frei, die Arbeit machen wir.
Das NIS2-Umsetzungsgesetz gilt seit 6. Dezember 2025. Eine Software allein erfüllt keine dieser Pflichten. Unsere Experten und Auditoren setzen NIS2 mit Ihnen um, die Plattform macht jeden Schritt nachweisbar.
Wir prüfen Ihre Einstufung nach § 28 BSIG und übernehmen die Registrierung beim BSI, auch wenn die Frist am 31. Juli 2026 verstrichen ist.
Ein erprobtes NIS2-Risikomodell und 64 NIS2-Dokumente in 9 Kategorien sind hinterlegt. Unsere Experten setzen die Maßnahmen mit Ihnen um.
Meldeprozess für 24 Stunden, 72 Stunden und einen Monat nach § 32 BSIG, dazu die Pflichtschulung der Geschäftsleitung nach § 38 BSIG.
Externer NIS2-Beauftragter, Jahreskalender und Nachweise für BSI, Kunden und Geschäftsleitung, alles in der Plattform abrufbar.
Eigenständige NIS2-Lösung für KMU, ohne vollständiges ISO 27001 oder TISAX. Pflichten, Fristen, Branchen, Haftung und Bußgelder im Detail: nis2-richtlinie.de
Drei Fragen, sofort ein Ergebnis. Der Check orientiert sich am NIS2-Umsetzungsgesetz und ersetzt keine Rechtsberatung. Verbundene Unternehmen und Partnerunternehmen zählen bei der Größe mit.
Beantworten Sie die drei Fragen. Das Ergebnis erscheint hier.
NIS2 gilt für Sie in vollem Umfang: Registrierung, Risikomanagement nach Art. 21, Meldepflichten und persönliche Verantwortung der Geschäftsleitung. Es drohen Bußgelder bis 10 Mio. € oder 2 % des Umsatzes.
NIS2 gilt für Sie: Registrierung, Risikomanagement nach Art. 21, Meldepflichten und Verantwortung der Geschäftsleitung. Es drohen Bußgelder bis 7 Mio. € oder 1,4 % des Umsatzes.
Für KRITIS-Betreiber und bestimmte digitale Dienste gilt NIS2 unabhängig von der Unternehmensgröße. Die genaue Einstufung prüfen wir gern mit Ihnen.
Ihre Kunden müssen NIS2 aber in ihrer Lieferkette umsetzen und geben Sicherheitsanforderungen vertraglich an Sie weiter. Ein ISMS nach ISO 27001 ist dafür der übliche Nachweis.
Wir liefern nicht nur ein Tool. In jeder Phase arbeiten Experten und Auditoren mit Ihnen, vom ersten Projekt über die Zertifizierung bis zum laufenden Betrieb. Die Plattform hält alles zusammen.
Geltungsbereich, Betroffenheit (etwa nach NIS2) und Reifegrad je Framework ermitteln.
ExpertenDokumente, Risiken und Maßnahmen erstellen wir mit Ihnen direkt in der Plattform.
ExpertenInterne Audits und Managementbewertung mit dem Blick eines Zertifizierungsauditors.
AuditorenAudit-Vorbereitung, Abwicklung mit der Prüfgesellschaft und Begleitung im Zertifizierungsaudit bzw. TISAX-Assessment.
Experten und AuditorenExterner ISB, DSB und KI-Beauftragter, Jahreskalender, Rechtsmonitoring, Überwachungsaudits.
ExpertenEin Maschinenbauer mit Produktionsnetz hat andere Pflichten als ein Softwarehaus oder ein Forschungsinstitut. Deshalb beginnen wir mit Ihrer Branche und nicht mit der Unternehmensgröße.
Kein eigenes Sicherheitsteam, aber Kunden verlangen ISO 27001 und NIS2 betrifft Sie womöglich.
Produktionsanlagen, Leitsysteme und Fernwartung gehören in den Scope, passen aber nicht in klassische IT-Kataloge.
OEMs fordern TISAX-Labels, oft mit knapper Frist.
Mehrere Gesellschaften, Standorte und Managementsysteme sollen einheitlich gesteuert und berichtet werden.
Offene Netze, wechselnde Projektteams und Forschungsdaten mit Drittmittelauflagen.
Datenschutz- und Sicherheitsanforderungen unterscheiden sich je Land und Kunde.
Auftraggeber verlangen Geheimschutz, VS-NfD-konforme IT und Exportkontrolle, oft zusätzlich zu ISO 27001.
Praxen, MVZ und Kliniken verarbeiten Gesundheitsdaten und müssen gesetzliche IT-Sicherheitsvorgaben nachweisen.
Der Cyber Resilience Act gilt für alle Produkte mit digitalen Elementen auf dem EU-Markt, auch für Hersteller außerhalb der EU. Meldepflichten gelten seit 11. September 2026, alle Pflichten ab 11. Dezember 2027.
Ein Managementsystem für alle Standorte, ISO 27001 als Basis mit landesspezifischen Standards, NIS2 in jedem EU-Land und für Unternehmen außerhalb der EU, die nach Europa liefern, sowie internationales Rechtsmonitoring.
Die Module greifen auf dieselben Assets, Risiken und Nachweise zu. Nichts wird doppelt gepflegt.
Standorte, Assets, Prozesse, Risiken und Nachweise sind in einem Datenmodell verknüpft. So sehen Sie auf einen Blick, was eine Änderung bewirkt.
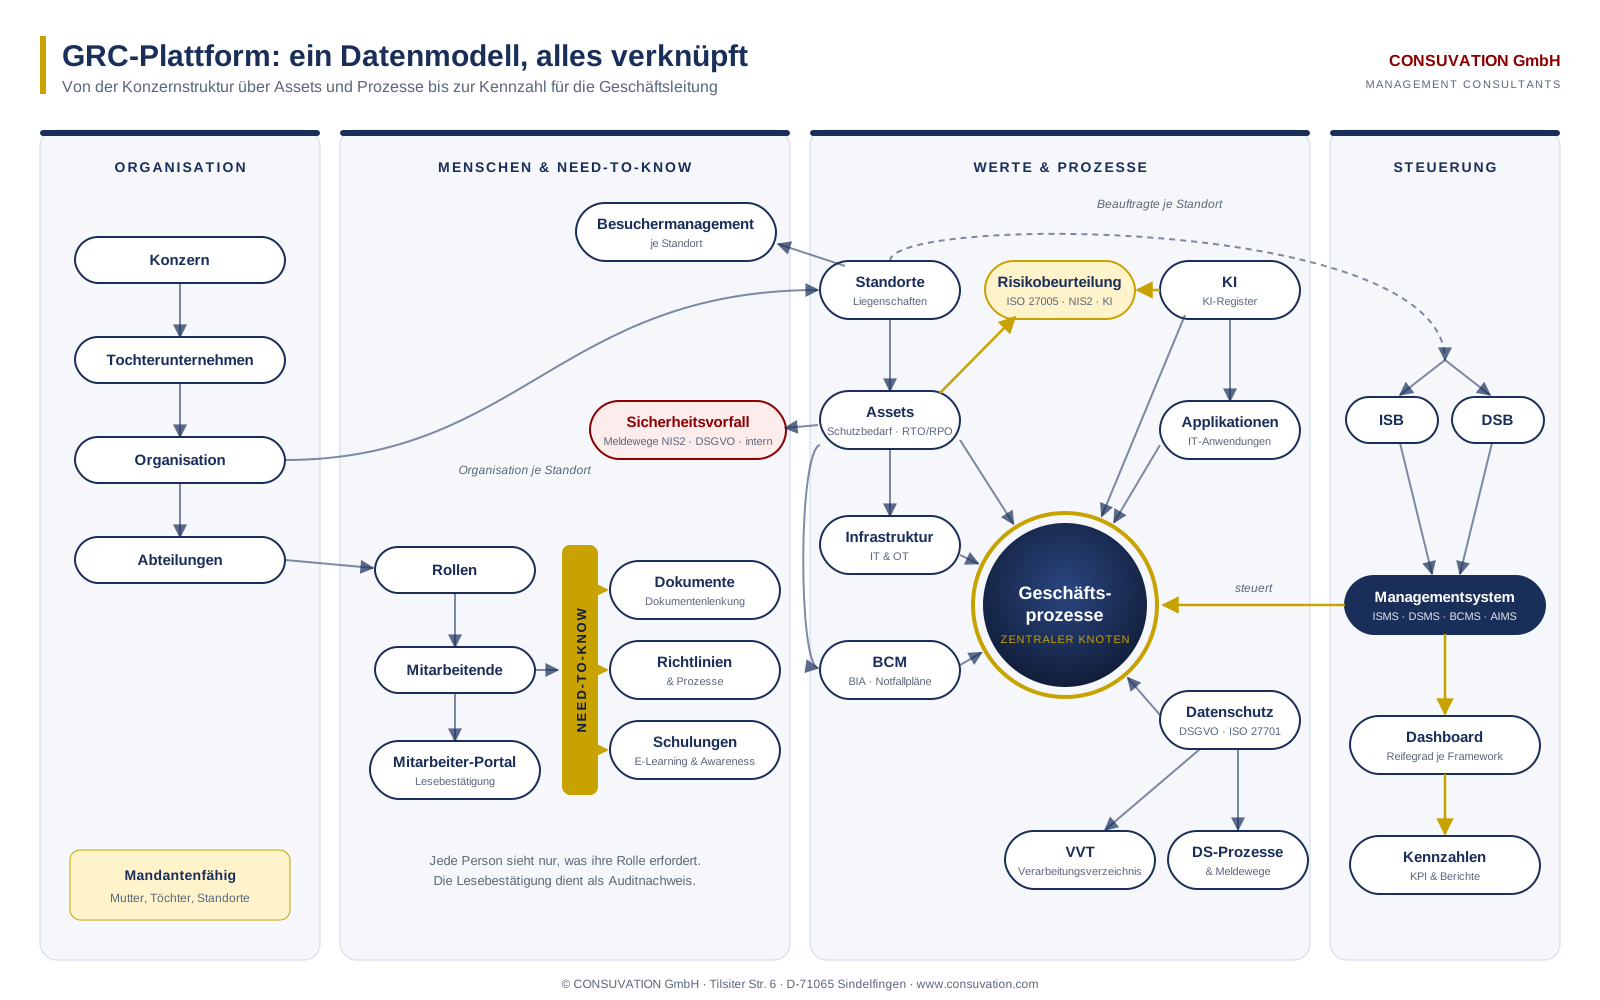
Erstellung, Prüfung, Freigabe und Versionierung aller Dokumente. Verteilt wird nach Need-to-know, mit Lesebestätigung.
Datenschutz- und Sicherheitsvorfälle durchlaufen automatische Prozesse mit den passenden Meldewegen nach DSGVO, NIS2 und den Vorgaben der Informationssicherheit. Die Plattform berechnet die Meldefristen automatisch.
Am Asset hängen die Risikobeurteilung, BCM-Parameter wie RTO und RPO sowie die Notfallpläne.
Keine Schulungen von der Stange. Für jedes System erstellen wir individuelle Schulungen, zum Beispiel spezifische Endbenutzerschulungen, wie sie im Audit verlangt werden. Für Awareness setzen wir auf bewährte Trainings, etwa zu Ransomware.
Mitarbeitende sehen nur die Richtlinien und Prozesse, die sie für ihre Arbeit brauchen, und bestätigen, dass sie diese gelesen haben. Die Lesebestätigung ist Ihr Nachweis im Audit.
Besucher werden pro Standort in der Plattform erfasst und nachgewiesen, ohne zusätzliches Tool.
Eine Lieferantenrisikoanalyse nach Kritikalität legt Prüftiefe und Prüfzyklus fest. Die Plattform bewertet Lieferanten automatisch anhand der jeweiligen Standards und versendet auf Wunsch automatisch Lieferantenfragebögen.
Die Risikobeurteilung ist Kernanforderung jeder Managementsystemnorm und steht im Audit besonders im Fokus. Wir haben dafür eigene, erprobte Risikomodelle und -prozesse entwickelt und in der Plattform hinterlegt.
Asset-basierte Risikobeurteilung mit Schutzbedarf, Bedrohungen und Schwachstellen, passend zu ISO 27001 Kapitel 6.1 und 8.2.
Risikomanagementmaßnahmen für besonders wichtige und wichtige Einrichtungen, nachweisbar gegenüber BSI und Geschäftsleitung.
Risikoklassifizierung und Folgenabschätzung für KI-Systeme, verknüpft mit KI-Register und Assets.
Risikobasierte Lieferantenbewertung mit automatischen Fragebögen und festen Prüfzyklen.
Unser eigenes Risikomodell bewertet, wie der Einsatz von KI die Informationssicherheit gefährdet: 13 Risikobereiche von Schatten-KI über eigene LLM-Anwendungen und Agenten bis zur KI in der Produktion, mit 76 Musterrisiken und 70 Maßnahmen aus 42 geprüften Quellen.
Zur KI-Risikoanalyse →Ergebnis: Die Einführung gelingt deutlich schneller und ist auditsicher.
Zur Plattform gehören Dokumentenlandschaften, die wir in Projekten erstellt und in Audits erprobt haben. Jedes Dokument ist als Richtlinie, Arbeitsanweisung oder Nachweis typisiert und auf Deutsch und Englisch verfügbar. Weitere Sprachversionen sind vorhanden.
Anzahl der Dokumente je Bibliothek, jeweils in Deutsch und Englisch, weitere Sprachen verfügbar. Beim Jahreskalender: Anzahl wiederkehrender Aufgaben.
Beide Beauftragtenrollen haben feste Pflichten über das Jahr. Die Plattform plant jede Aufgabe mit Frist, Verantwortlichem und dem Nachweis, den ein Auditor sehen will. Auszug:
| Rolle | Q1 | Q2 | Q3 | Q4 |
|---|---|---|---|---|
| ISB | Risikobewertung aktualisieren, Managementbewertung vorbereiten | Internes Audit, Awareness-Kampagne | Notfallübung, Lieferantenbewertung | Review der Anwendbarkeitserklärung, Auditplanung |
| DSB | Tätigkeitsbericht an die Geschäftsleitung, VVT-Review | Datenschutzschulung, Prüfung der TOM | Auftragsverarbeiter prüfen, Löschkonzept | DSFA-Review, Jahresplanung |
Neben den üblichen Frameworks bilden wir Anforderungen aus OT, Fahrzeugindustrie, Verteidigungsindustrie und Produktregulierung ab. Für jedes Framework beraten wir bei der Umsetzung und prüfen als Auditoren die Wirksamkeit.
Software allein macht kein Unternehmen auditfest. Der Unterschied liegt in dem, was hinter dem Tool steht.
| Kriterium | Typischer SaaS-Compliance-Anbieter | CONSUVATION GRC-Plattform |
|---|---|---|
| Mitarbeit an ISO 27001 und ISO 27701 | Setzt veröffentlichte Normen um | ✓ Aktive Mitarbeit in den Normungsgremien |
| Auditorenperspektive | Vorbereitung auf das Audit | ✓ Auditoren für Prüfgesellschaften bei ISO 27001, 27701, 22301, 9001 |
| OT, Automotive und Verteidigung | Häufig nicht abgedeckt | ✓ IEC 62443, CADIS, TISAX mit eigenen Assessoren, RED/RCE |
| Externer Datenschutzbeauftragter | Meist Checklisten-basiert | ✓ Normbasiert nach ISO 27701 und SDM, mit Kanzleipartnerschaft |
| Framework-übergreifende Nachweise | Je nach Produkt | ✓ Ein Control-Modell, Nachweise zahlen auf alle Frameworks ein |
| Umsetzung vor Ort | Überwiegend remote | ✓ Remote und vor Ort, feste Ansprechpartner |
| Qualifikation der Berater | Oft allgemein als „zertifiziert“ beschrieben | ✓ Offen benannt: CISA, CISM, CRISC, CGEIT, Auditorenzulassungen |
| Dokumentenbibliotheken | Vorlagen zum Selbstausfüllen | ✓ Auditerprobte Dokumentenlandschaften in Deutsch, Englisch und weiteren Sprachen |
| Lösungen nach Branche | Einteilung nach Unternehmensgröße | ✓ Eigene Pakete für OT, Automotive, KRITIS, Forschung |
| Abwicklung mit Prüfgesellschaften | Ihre Aufgabe | ✓ Übernehmen wir, dank enger Kontakte zu den Prüfgesellschaften |
| Schulungen | Häufig Standardkurse | ✓ Individuelle Endbenutzerschulungen je System, wie im Audit verlangt |
| Zugriff auf Richtlinien | Häufig alle Dokumente für alle | ✓ Streng need-to-know mit Lesebestätigung |
| KI-Unterstützung | KI-Ergebnisse prüfen Sie selbst | ✓ KI erstellt Entwürfe, zum Beispiel VVT und Asset-Register, Experten prüfen sie |
| IT-Prüfung für den Jahresabschluss | Nicht Teil des Angebots | ✓ IT-Prüfer auf CISA-Basis |
Die mittlere Spalte beschreibt allgemein verbreitete Marktangebote und bezieht sich nicht auf einen bestimmten Anbieter.
Diese Kombination ist im Markt selten. Sie bestimmt, wie unsere Plattform gebaut ist.
Wir arbeiten an ISO 27001 und ISO 27701 mit und kennen die Absicht hinter jeder Anforderung.
ISO 27001ISO 27701Als Auditoren für Prüfgesellschaften prüfen wir Managementsysteme. Dazu kommen eigene Audits nach NIS2, DSGVO, AI Act, IEC 62443 und weiteren Frameworks. Wir wissen, welche Nachweise tragen.
PrüfgesellschaftenISO 22301ISO 9001CADISTISAXWir bauen Managementsysteme auf, übernehmen ISB- und DSB-Rollen und begleiten den Betrieb.
NIS2TISAXOTWir kennen Audits als Berater und als Auditoren. Deshalb wissen wir, worauf es ankommt, und bringen Ihr Managementsystem zügig zur Zertifizierungsreife.
Wir pflegen intensive Kontakte zu Prüfgesellschaften und übernehmen die Abstimmung für Sie.
Alle Pakete enthalten die Plattform. Sie entscheiden, wie viel Expertenleistung Sie dazunehmen.
Für KMU mit eigenem ISB oder DSB
Für KMU ohne eigene Sicherheitsabteilung
Für Unternehmensgruppen, KRITIS und Industrie mit OT
Alle Pakete enthalten den vollen Zugriff auf die Plattform. Die Pakete unterscheiden sich darin, wie viel Expertenleistung enthalten ist.
Unsere Berater tragen die international anerkannten ISACA-Zertifizierungen für Prüfung, Sicherheit, Risiko und Governance.
Beispiel: Ihre dokumentierte und geprüfte Zugriffssteuerung wird in der Plattform einmal hinterlegt und automatisch verknüpft.
Checklisten und Leitfäden aus unserer Projekt- und Auditpraxis.

„Wer beide Seiten des Audits kennt, kennt den kürzesten Weg zum Zertifikat.“
Peter Rentschler
Geschäftsführer, CONSUVATION GmbH
Wir zeigen Ihnen die Plattform am Beispiel Ihres Zielstandards und besprechen, welcher Weg zur Zertifizierung für Sie der kürzeste ist.