L’avance par le savoir et l’expérience
Autres thèmes :ISO 27001ISO 27701TISAXNIS-2CADISISO 22301OT-SecurityCRADéfense
DEENESFR
NIS2
NIS2 s’applique en Allemagne depuis le 6 décembre 2025 : vérifiez en 2 minutes si vous êtes concernéLe délai d’enregistrement auprès du BSI a expiré le 31 juillet 2026 : pas encore enregistré ? Nous vous aidons immédiatementLa direction est personnellement responsable et doit être formée (§ 38 BSIG)Obligation de notification : alerte précoce sous 24 heures, notification sous 72 heures, rapport final après un mois (§ 32 BSIG)Amendes jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial (§ 65 BSIG)CONSUVATION : la solution NIS2 fondée sur le savoir, l’expérience et une plateforme

Plateforme GRC pour ISO 27001, NIS2, TISAX, IA, PCA, CADIS (défense), CRA, OT et conformitéSavoir et expérience, pas seulement un logiciel. La conformité par des experts, avec pragmatisme. Pour les PME, les ETI et les groupes.

NIS2TISAXProtection des donnéesISO 27001AI ActCRACADIS

Derrière la plateforme GRC CONSUVATION se trouvent des experts qui contribuent à l’élaboration des normes ISO et réalisent des audits pour des organismes de certification. La plateforme exige donc exactement ce que demandent les exigences et ce qui est utile et nécessaire, rien de plus. Les petites et moyennes entreprises obtiennent ainsi leur certification avec une documentation allégée et sans service sécurité dédié. Et le résultat tient à l’audit.

  • Du savoir et de l’expérience, pas seulement un logiciel
  • Des experts et des auditeurs, du projet à l’exploitation
  • Multi-entités (multi-tenant) pour les groupes et leurs filiales

Exemple : niveau de maturité par référentiel

ISO 2700186 %
NIS2 Art. 2174 %
ISO 2770168 %
TISAX / VDA ISA61 %
ISO 2230142 %

Valeurs données à titre d’illustration. Un contrôle mis en œuvre bénéficie à tous les référentiels associés.

Auditeurs pour organismes de certification : ISO 27001, 27701, 22301, 9001Participation aux comités de normalisation ISOCISA · CISM · CRISC · CGEITPlus de 25 ans d’expériencePartenaire officiel DEKRA pour CADIS
Nous sommes l’entreprise des délégués externes. Des responsables externalisés auprès d’un seul prestataire : RSSI, DPO, NIS2, IA et TISAX.
Plus qu’un logiciel

Savoir et expérience, appuyés par un logiciel

Un logiciel seul ne rend pas une entreprise prête pour l’audit. Ce qui fait la différence, ce sont le savoir et l’expérience : l’expertise normative des comités ISO et plus de 25 ans d’audit et de conseil. La plateforme est notre outil ; nos experts vous accompagnent sur tout le cycle, du projet à l’accompagnement opérationnel.

La norme, de première main

Nos consultants participent aux comités ISO pour ISO 27001 et ISO 27701. Les nouvelles versions des normes sont dans l’outil avant que d’autres ne les interprètent.

Avec le regard de l’auditeur

Les contrôles, les exigences de preuve et les questions d’audit sont issus de notre pratique d’auditeurs pour organismes de certification.

Mettre en œuvre une fois, prouver plusieurs fois

Un modèle de contrôles commun relie normes ISO, NIS2, RGPD et standards sectoriels. Une seule preuve couvre plusieurs exigences.

Des experts qui agissent

Sur demande, nous assurons le rôle de RSSI/DPO externalisé et travaillons directement dans votre plateforme, à distance ou sur site.

Conçue pour les PME

La plateforme, plus un accompagnement opérationnel par des experts

De nombreuses petites et moyennes entreprises ont besoin d’une certification ou doivent se conformer à NIS2, sans disposer ni de RSSI ni d’équipe protection des données. La plateforme est conçue pour cette situation précise, avec notre accompagnement opérationnel. Nos experts rédigent les documents, tiennent à jour les risques et les mesures dans la plateforme, réalisent les tâches annuelles et vous préparent à l’audit. Vous décidez et validez. Nous faisons le travail.

  • NIS2 sans déploiement complet : une solution NIS2 autonome pour les petites entreprises, sans mise en œuvre complète de l’ISO 27001 ou de TISAX
  • Documentation allégée : uniquement les documents réellement exigés par la norme et l’auditeur
  • Démarrage rapide : modèles, risques et mesures pré-remplis plutôt que des formulaires vides
  • Accompagnement opérationnel : RSSI, DPO et référent IA fournis par nous, qui travaillent dans l’outil, sans poste supplémentaire
  • Vous avez déjà un RSSI ou un DPO interne ? Nous l’appuyons sur le fond et au quotidien
  • Charge maîtrisée : des offres forfaitaires et un calendrier annuel qui indique quoi faire et quand
  • Un suivi personnel : un interlocuteur dédié qui connaît votre entreprise
Solution NIS2

Satisfaire à NIS2 : nous apportons la solution, pas seulement un logiciel

La loi allemande de transposition de NIS2 s’applique depuis le 6 décembre 2025. Un logiciel seul ne remplit aucune de ces obligations. Nos experts et auditeurs mettent NIS2 en œuvre avec vous ; la plateforme rend chaque étape démontrable.

1 · Assujettissement et enregistrement

Nous évaluons votre classification selon le § 28 BSIG et prenons en charge l’enregistrement auprès du BSI, même si le délai du 31 juillet 2026 est dépassé.

2 · Gestion des risques selon le § 30 BSIG

Un modèle de risques NIS2 éprouvé et 64 documents NIS2 en 9 catégories sont prêts. Nos experts mettent en œuvre les mesures avec vous.

3 · Notification et direction

Processus de notification à 24 heures, 72 heures et un mois selon le § 32 BSIG, ainsi que la formation obligatoire de la direction selon le § 38 BSIG.

4 · Accompagnement continu

Référent NIS2 externalisé, calendrier annuel et preuves pour le BSI, les clients et la direction, tout dans la plateforme.

Solution NIS2 autonome pour les PME, sans déploiement complet d’ISO 27001 ou de TISAX. Obligations, délais, secteurs, responsabilité et amendes en détail : nis2-richtlinie.de

Autodiagnostic NIS2

Votre entreprise est-elle concernée par NIS2 ?

Trois questions, un résultat immédiat. Le check s’appuie sur la loi allemande de transposition de NIS2 et ne remplace pas un conseil juridique. Les entreprises liées et les entreprises partenaires sont prises en compte dans le calcul de la taille.

1. Dans quel domaine votre entreprise exerce-t-elle son activité ?
2. Quelle est la taille de votre entreprise ?
3. L’un de ces cas particuliers s’applique-t-il à vous ?

Exploitant d’infrastructures critiques (KRITIS), prestataire de services de confiance qualifié, registre de TLD, fournisseur de services DNS, fournisseur de réseaux ou de services de télécommunications publics

Votre résultat

Répondez aux trois questions. Le résultat s’affiche ici.

Discuter du résultat avec un expert
Tout le cycle

Du projet à l’accompagnement opérationnel

Nous ne livrons pas seulement un outil. À chaque étape, des experts et des auditeurs travaillent avec vous, du premier projet à la certification puis à l’exploitation courante. La plateforme relie l’ensemble.

1

Lancement et analyse des écarts

Définir le périmètre, l’assujettissement (par exemple à NIS2) et le niveau de maturité par référentiel.

Experts
2

Construction et mise en œuvre

Nous élaborons avec vous documents, risques et mesures directement dans la plateforme.

Experts
3

Vérifier l’efficacité

Audits internes et revue de direction avec le regard d’un auditeur de certification.

Auditeurs
4

Certification

Préparation à l’audit, coordination avec l’organisme de certification et accompagnement lors de l’audit de certification ou de l’évaluation TISAX.

Experts et auditeurs
5

Accompagnement opérationnel

RSSI, DPO et référent IA externalisés, calendrier annuel, veille réglementaire, audits de surveillance.

Experts
Solutions

Adaptées à votre situation de départ

Un constructeur de machines doté d’un réseau de production n’a pas les mêmes obligations qu’un éditeur de logiciels ou un institut de recherche. C’est pourquoi nous partons de votre secteur, et non de la taille de votre entreprise.

PME et ETI

Pas d’équipe sécurité dédiée, mais vos clients exigent ISO 27001 et NIS2 vous concerne peut-être.

  • Analyse d’assujettissement à NIS2 et enregistrement
  • Solution NIS2 autonome sans ISO 27001 ni TISAX complets
  • SMSI avec modèles préconfigurés
  • RSSI et DPO externalisés auprès d’un seul prestataire
  • Un interlocuteur dédié plutôt qu’un système de tickets
ISO 27001 · NIS2 · RGPD

Industrie et OT

Installations de production, systèmes de contrôle-commande et télémaintenance font partie du périmètre, mais n’entrent pas dans les catalogues IT classiques.

  • Modèle zones et conduits selon IEC 62443
  • Actifs et risques OT dans le même outil que l’IT
  • Réglementation produit selon RED/RCE
  • BSI IT-Grundschutz en complément
IEC 62443 · NIS2 · RED

Chaîne d’approvisionnement automobile

Les constructeurs exigent des labels TISAX, souvent dans des délais serrés.

  • Conseil TISAX et évaluateurs TISAX sur la base du VDA ISA
  • Extension du périmètre à d’autres sites
  • Modules protection des prototypes et protection des données
  • Réutilisation des preuves pour ISO 27001
TISAX · VDA ISA · ISO 27001

Groupes et infrastructures critiques

Plusieurs sociétés, sites et systèmes de management doivent être pilotés et suivis de façon homogène.

  • Système de management intégré couvrant ISO 27001, 22301, 9001, 37301
  • Multi-entités pour la société mère et les filiales
  • Gestion des fournisseurs à l’échelle du groupe
  • Rapports pour la direction et les commissaires aux comptes
IMS · ISO 22301 · ISO 37301

Recherche et science

Réseaux ouverts, équipes projet changeantes et données de recherche soumises aux exigences des financeurs.

  • SMSI pour sites distribués
  • Modèles de registre des activités de traitement pour les projets de recherche
  • Protection des données selon ISO 27701
  • Gouvernance de l’IA selon ISO 42001
ISO 27001 · ISO 27701 · ISO 42001

Entreprises à dimension internationale

Les exigences de protection des données et de sécurité varient selon les pays et les clients.

  • Documentation en allemand, en anglais et dans d’autres langues
  • nDSG suisse (nLPD) et autres juridictions
  • Mise en œuvre de NIS2 dans tous les pays de l’UE et pour les entreprises hors d’Europe, par exemple américaines, actives sur le marché européen
  • Un seul système de management pour tous les sites
  • ISO 27001 et TISAX en Europe et aux États-Unis
RGPD · nDSG · NIS2

Défense et armement

Les donneurs d’ordre exigent la protection du secret, une informatique conforme VS-NfD et le contrôle des exportations, souvent en plus de l’ISO 27001.

  • Cartographie des exigences légales et clients
  • Protection du secret et processus conformes VS-NfD
  • Contrôle des exportations dans le management de la conformité
  • Réutiliser les preuves pour l’ISO 27001 et NIS2
  • Management de la qualité selon EN 9100 et AQAP de l’OTAN
  • CADIS en tant que partenaire officiel DEKRA
En savoir plus sur l’accès au marché de la défense (EN) →
CADIS · VS-NfD · EN 9100

Santé

Cabinets, centres de santé et hôpitaux traitent des données de santé et doivent prouver la sécurité informatique exigée par la loi.

  • Directive de sécurité informatique de la KBV selon le § 390 SGB V pour les cabinets
  • Sécurité informatique des hôpitaux selon le § 391 SGB V
  • Protection des données de santé selon l’art. 9 RGPD
  • NIS2 pour les entités du secteur de la santé
En savoir plus sur la directive de la KBV (DE) →
§ 390 SGB V · RGPD · NIS2

Fabricants de produits connectés (CRA)

Le Cyber Resilience Act s’applique à tous les produits comportant des éléments numériques sur le marché de l’UE, y compris hors UE. Notification obligatoire depuis le 11 septembre 2026, toutes les obligations à partir du 11 décembre 2027.

  • Assujettissement et classe de produit, évaluation de la conformité jusqu’au marquage CE
  • Sécurité dès la conception et par défaut
  • Gestion des vulnérabilités avec SBOM et mises à jour pendant la période de support
  • Notification des vulnérabilités exploitées et des incidents : 24 h, 72 h, 14 jours ou 1 mois
  • Aligné sur l’IEC 62443, la RED et l’ISO 27001
CRA · IEC 62443 · RED
International

ISO 27001, TISAX et NIS2 en Europe et aux États-Unis

Un système de management pour tous les sites, l’ISO 27001 comme socle avec des référentiels nationaux, NIS2 dans chaque pays de l’UE et pour les entreprises hors UE qui livrent l’Europe, et une veille réglementaire internationale.

Voir la page International
Modules de la plateforme

Tout pour la sécurité et la conformité, au même endroit

Les modules s’appuient sur les mêmes actifs, risques et preuves. Rien n’est saisi deux fois.

Security
Pilotage du SMSIDéclaration d’applicabilité (DdA), objectifs, revue de direction
Gestion des actifsSensibilité, analyse de risques, paramètres PCA comme RTO/RPO, plans de secours
Gestion des risquesModèles de risque propres selon ISO 27005, § 30 BSIG et pour l’IA, plans de traitement
Mesures et tâchesGestion des tâches opérationnelles du RSSI, du DPO et des services tout au long de l’année, liste d’actions d’amélioration continue, échéances, responsabilités, contrôle d’efficacité
Gestion des fournisseursAnalyse des risques fournisseurs selon la criticité, évaluation automatique selon les référentiels, questionnaires automatiques, audits
Gestion des auditsProgramme d’audit, listes de contrôle, écarts
Continuité d’activitéBIA et plans d’urgence selon ISO 22301
OT-SecurityZones et conduits selon IEC 62443
Maîtrise documentaireRédaction, revue, validation, versions, besoin d’en connaître avec accusé de lecture
Gestion des visiteursEnregistrer et tracer les visiteurs par site
E-learning et sensibilisationFormations sur mesure par système, sensibilisation p. ex. au rançongiciel, test final et certificat automatique
Guides et check-listsPublication de guides et de check-lists pour les services et les collaborateurs, ciblée selon le besoin d’en connaître
Conformité et protection des données
Assistance IAL’IA rédige des projets de registre des activités de traitement et d’inventaire des actifs, nos experts les vérifient
Dispositif d’alerte interneCanal de signalement confidentiel et traitement des dossiers selon la loi allemande sur la protection des lanceurs d’alerte (HinSchG)
Registre des activités de traitementActivités de traitement selon l’Art. 30 du RGPD
MTO selon le SDM et ISO 27701Mesures techniques et organisationnelles alignées sur les objectifs de garantie du modèle standard de protection des données (SDM) et les contrôles ISO 27701
AIPDAnalyse d’impact relative à la protection des données, avec évaluation des risques
Demandes des personnes concernéesAccès, effacement, suivi des délais
Violations de données et incidentsProcessus de notification RGPD, NIS2 et sécurité de l’information avec calcul automatique des délais (p. ex. 72 h RGPD, 24 h / 72 h / 1 mois NIS2) et circuits de notification
Gestion de la conformitéRegistre des obligations et CMS selon ISO 37301
Gouvernance de l’IARegistre IA, classes de risque, rôles et validations selon l’AI Act et la KI-MIG (loi allemande sur la surveillance du marché de l’IA et la promotion de l’innovation), AIMS selon ISO 42001
Calendrier annuel RSSI et DPOTâches obligatoires avec échéance et preuve
Registre de veille réglementaireVeille réglementaire internationale avec échéances
Tableau de bord KPI et reportingKPI librement configurables pour la protection des données, le SMSI et NIS2 avec KPI types, niveau de maturité par référentiel, rapports pour la direction

Comment tout est relié

Sites, actifs, processus, risques et preuves sont reliés dans un seul modèle de données. Vous voyez d’un coup d’œil l’effet d’un changement.
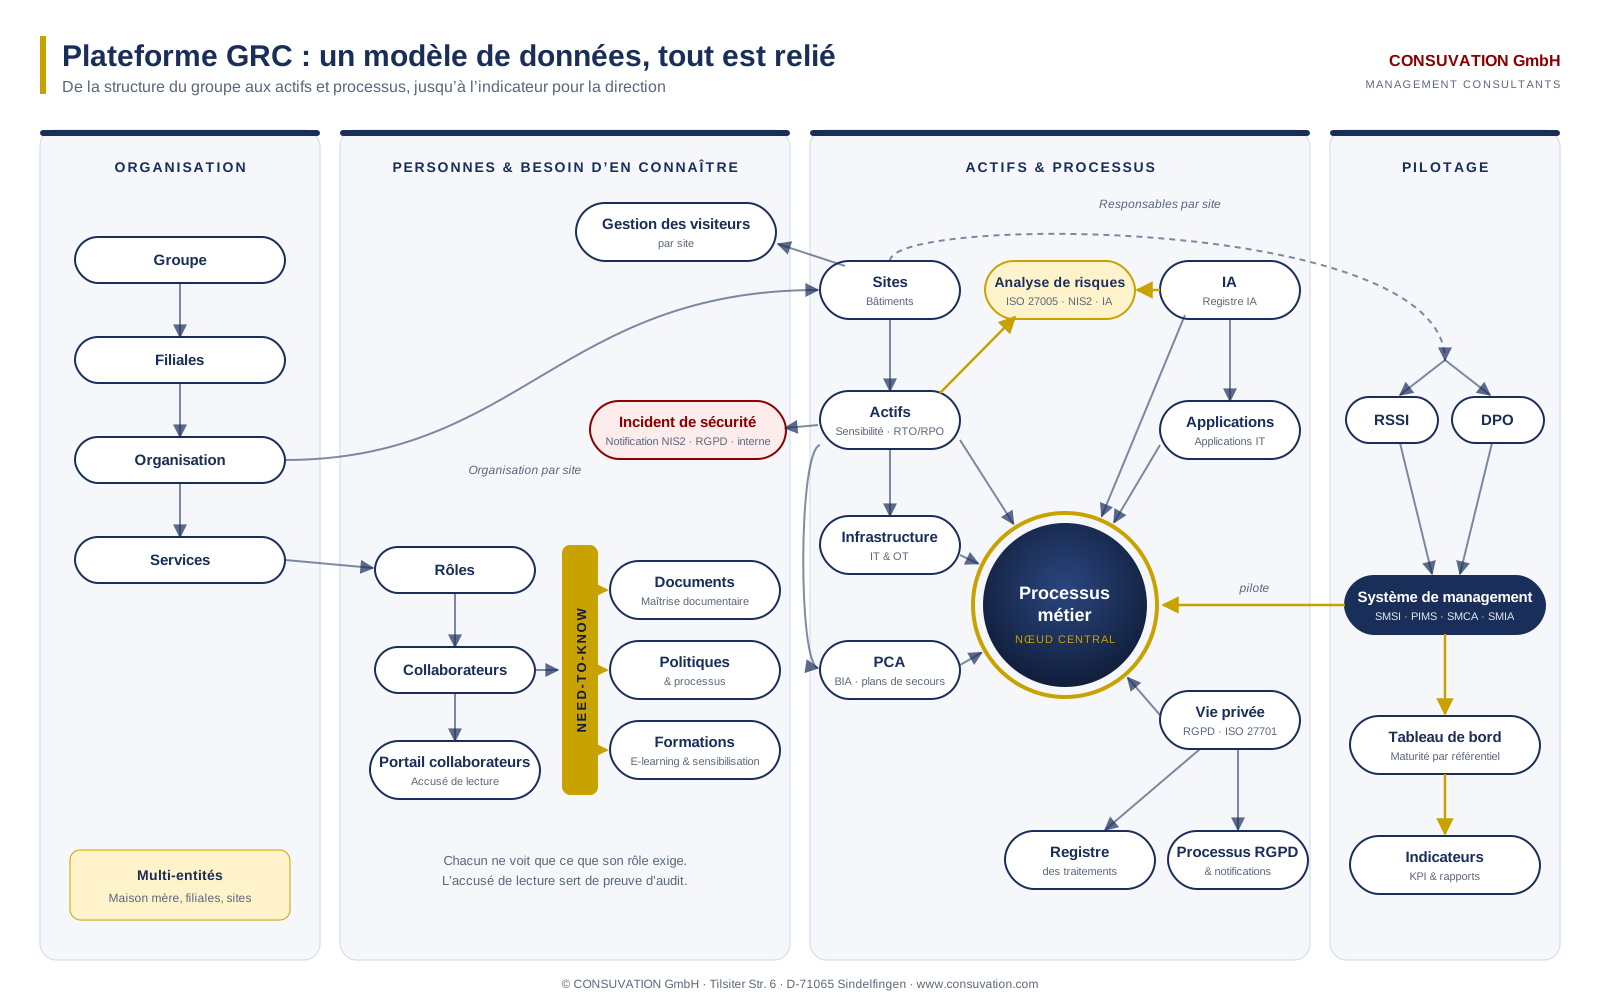
Modèle structurel de la plateforme GRC CONSUVATION : organisation, personnes et besoin d’en connaître, actifs et processus, pilotage

Ouvrir le graphique en taille réelle

Maîtrise documentaire

Rédaction, revue, validation et gestion des versions de tous les documents. Diffusion selon le besoin d’en connaître, avec accusé de lecture.

Notification automatisée

Les incidents de sécurité et violations de données suivent des processus automatisés avec les bons circuits selon le RGPD, NIS2 et les exigences de sécurité de l’information. La plateforme calcule automatiquement les délais de notification.

Tout sur l’actif

Chaque actif porte son analyse de risques, les paramètres PCA comme RTO et RPO, et les plans de secours.

Ce qui nous distingue encore

E-learning sur mesure

Pas de formations standard. Pour chaque système, nous créons des formations sur mesure, par exemple des formations spécifiques pour les utilisateurs finaux, comme l’exigent les auditeurs. Pour la sensibilisation, nous utilisons des modules éprouvés, par exemple sur les rançongiciels.

  • Formats : formations, vidéos et microlearning, sonorisés en allemand et en anglais
  • Test final pour mesurer l’efficacité
  • Processus entièrement automatisé, du suivi du cours à la création et à l’envoi du certificat

Strictement selon le besoin d’en connaître

Chaque collaborateur ne voit que les politiques et processus nécessaires à son travail et confirme les avoir lus. L’accusé de lecture constitue votre preuve lors de l’audit.

Gestion des visiteurs par site

Les visiteurs sont enregistrés et tracés par site directement dans la plateforme, sans outil supplémentaire.

Évaluation automatique des fournisseurs

Une analyse des risques fournisseurs selon leur criticité fixe la profondeur et la fréquence des contrôles. La plateforme évalue automatiquement les fournisseurs selon les référentiels applicables et envoie, si vous le souhaitez, des questionnaires fournisseurs automatiques.
Sécurité de la plateforme

Hébergement en AllemagneCloisonnement strict des clients (multi-tenant)Authentification multifacteur (MFA)Chiffrement de vos données
Gestion des risques

Nos propres modèles de risque : plus rapide, prêt pour l’audit

L’appréciation des risques est une exigence centrale de toute norme de système de management et un point clé de l’audit. Nous avons développé nos propres modèles et processus de risque éprouvés, intégrés à la plateforme.

ISO 27005

SMSI selon l’ISO/IEC 27005

Appréciation des risques fondée sur les actifs, avec sensibilité, menaces et vulnérabilités, alignée sur les chapitres 6.1 et 8.2 de l’ISO 27001.

NIS2

NIS2 selon le § 30 BSIG

Mesures de gestion des risques pour les entités essentielles et importantes, démontrables auprès du BSI et de la direction.

IA

IA selon l’AI Act et l’ISO/IEC 42001

Classification des risques et analyse d’impact des systèmes d’IA, reliées au registre IA et aux actifs.

Chaîne d’approvisionnement

Fournisseurs

Évaluation des fournisseurs fondée sur les risques, avec questionnaires automatiques et cycles de contrôle fixes.

IA × sécurité de l’information

Risques de l’IA pour la sécurité de l’information

Notre propre modèle évalue les risques de l’IA pour la sécurité de l’information : 13 domaines, de l’IA fantôme aux LLM internes, aux agents et à l’IA en production, avec 76 risques types et 70 mesures issus de 42 sources.

Vers l’analyse des risques IA →
Dans la plateforme :Matrice des risques et critères d’acceptationPlans de traitement avec responsables et échéancesLiens avec actifs, PCA et mesuresRapport de risques pour la direction

Résultat : la mise en œuvre est bien plus rapide et prête pour l’audit.

Contenus inclus

Des bibliothèques documentaires prêtes à l’emploi, pas des modèles vides

La plateforme inclut des ensembles documentaires que nous avons élaborés en projet et éprouvés en audit. Chaque document est typé comme politique, instruction de travail ou preuve, et disponible en allemand et en anglais. D’autres versions linguistiques existent.

50ISO/IEC 27001:2022Politiques et preuves du SMSI
64NIS2en 9 catégories
64ISO 37301Gestion de la conformité
60OT-SecurityIEC 62443, 12 catégories CSMS
33ISO 22301Continuité d’activité
35nDSG suisseProtection des données en Suisse
20ISO/IEC 42001Système de management de l’IA
117Calendrier annuel du RSSItâches récurrentes avec preuve, complété par le calendrier du DPO

Nombre de documents par bibliothèque, chacun en allemand et en anglais, autres langues disponibles. Pour le calendrier annuel : nombre de tâches récurrentes.

Calendrier annuel du RSSI et du DPO

Ces deux rôles ont des obligations fixes tout au long de l’année. La plateforme planifie chaque tâche avec son échéance, son responsable et la preuve qu’un auditeur voudra voir. Extrait :

RôleT1T2T3T4
RSSIMettre à jour l’appréciation des risques, préparer la revue de directionAudit interne, campagne de sensibilisationExercice de crise, évaluation des fournisseursRevue de la déclaration d’applicabilité, planification des audits
DPORapport d’activité à la direction, revue du registre des activités de traitementFormation à la protection des données, contrôle des MTOContrôle des sous-traitants, politique d’effacementRevue des AIPD, planification annuelle
Référentiels

Plus de standards qu’un simple logiciel n’en couvre

Au-delà des référentiels habituels, nous couvrons les exigences de l’OT, de l’industrie automobile, de l’industrie de défense et de la réglementation produit. Pour chaque référentiel, nous conseillons la mise en œuvre et vérifions son efficacité en tant qu’auditeurs.

ISO/IEC 27001Sécurité de l’information
Conseil Auditeur pour organismes de certification
ISO/IEC 27701Système de management de la protection des données
Conseil Auditeur pour organismes de certification
ISO 22301Continuité d’activité
Conseil Auditeur pour organismes de certification
ISO 9001Management de la qualité
Conseil Auditeur pour organismes de certification
CADISCybersécurité pour les fournisseurs de l’industrie de défense
Conseil Auditeur pour organismes de certification Partenaire DEKRA
NIS2 / NIS2UmsuCGAssujettissement, mesures de l’Art. 21, obligations de notification; solution dédiée PME
Conseil Audit
TISAX / VDA ISASécurité de l’information, protection des prototypes, protection des données
Conseil Évaluateurs TISAX
RGPD et SDMDPO externalisé, fondé sur les normes
Conseil Audit
ISO 31000Management des risques
Conseil Audit
ISO 37301Gestion de la conformité
Conseil Audit
IEC 62443 / BSI IT-GrundschutzOT-Security
Conseil Audit
Règlement européen sur l’IA (AI Act) / KI-MIGConformité IA et surveillance du marché
Conseil Audit
ISO/IEC 42001Système de management de l’IA
Conseil Audit
Défense et armementProtection du secret, VS-NfD (informations classifiées allemandes « diffusion restreinte »), contrôle des exportations, exigences clients, EN 9100, AQAP de l’OTAN
Conseil Audit
HinSchGLoi allemande sur la protection des lanceurs d’alerte, directive européenne sur les lanceurs d’alerte
Conseil Plateforme
RED / RCECybersécurité des équipements radioélectriques
Conseil Audit
Conformité IA

Règlement européen sur l’IA et KI-MIG : utiliser l’IA en toute sécurité juridique

Depuis le 29/07/2026, l’Agence fédérale des réseaux (Bundesnetzagentur) contrôle le respect de l’AI Act en Allemagne. Nous intégrons votre usage de l’IA dans un système de management auditable : inventaire IA, classification des risques, maîtrise de l’IA selon l’Art. 4, gouvernance de l’IA, référent IA externalisé et ISO/IEC 42001.

Voir la page Conformité IA
Comparatif

Ce que vous obtenez en plus avec nous

Un logiciel seul ne rend pas une entreprise prête pour l’audit. La différence tient à ce qu’il y a derrière l’outil.

CritèreFournisseur SaaS de conformité typePlateforme GRC CONSUVATION
Contribution à ISO 27001 et ISO 27701Applique les normes publiées✓ Participation active aux comités de normalisation
Point de vue de l’auditeurPréparation à l’audit✓ Auditeurs pour organismes de certification en ISO 27001, 27701, 22301, 9001
OT, automobile et défenseSouvent non couverts✓ IEC 62443, CADIS, TISAX avec nos propres évaluateurs, RED/RCE
DPO externaliséLe plus souvent fondé sur des listes de contrôle✓ Fondé sur ISO 27701 et le SDM, en partenariat avec un cabinet d’avocats
Preuves transverses aux référentielsSelon le produit✓ Un modèle de contrôles unique, chaque preuve bénéficie à tous les référentiels
Mise en œuvre sur siteMajoritairement à distance✓ À distance et sur site, avec des interlocuteurs dédiés
Qualification des consultantsSouvent décrits de façon vague comme « certifiés »✓ Clairement nommées : CISA, CISM, CRISC, CGEIT, habilitations d’auditeur
Bibliothèques documentairesModèles à remplir soi-même✓ Ensembles documentaires éprouvés en audit, en allemand, en anglais et dans d’autres langues
Solutions par secteurSegmentation par taille d’entreprise✓ Offres dédiées pour l’OT, l’automobile, les infrastructures critiques et la recherche
Coordination avec les organismes de certificationÀ votre charge✓ Nous nous en chargeons, grâce à nos relations étroites avec les organismes de certification
FormationsSouvent des cours standard✓ Formations sur mesure pour utilisateurs finaux par système, comme exigé en audit
Accès aux politiquesSouvent tous les documents pour tous✓ Strictement selon le besoin d’en connaître, avec accusé de lecture
Assistance IAVous vérifiez vous-même les résultats de l’IA✓ L’IA rédige des projets, par exemple le registre des activités de traitement et l’inventaire des actifs, que nos experts vérifient
Audit informatique des comptes annuelsHors du périmètre de l’offre✓ Auditeurs informatiques qualifiés CISA

La colonne centrale décrit des offres courantes sur le marché et ne vise aucun fournisseur en particulier.

Des résultats, pas des histoires

Nous ne racontons pas d’histoires. Nous agissons.

Exemples de projets anonymisés avec périmètre et résultat, du SMSI à la sécurité OT.

Voir les résultats
Nos trois rôles

Contributeurs aux normes, auditeurs et intégrateurs

Cette combinaison est rare sur le marché. Elle détermine la conception de notre plateforme.

Contributeurs aux normes

Nous contribuons à ISO 27001 et ISO 27701 et connaissons l’intention derrière chaque exigence.

ISO 27001ISO 27701

Auditeurs

En tant qu’auditeurs pour organismes de certification, nous auditons des systèmes de management. S’y ajoutent nos propres audits selon NIS2, le RGPD, l’AI Act, IEC 62443 et d’autres référentiels. Nous savons quelles preuves tiennent.

Organismes de certificationISO 22301ISO 9001CADISTISAX

Intégrateurs

Nous construisons des systèmes de management, assumons les rôles de RSSI et de DPO et accompagnons l’exploitation.

NIS2TISAXOT
Indépendance : nous séparons strictement conseil et audit. Celui qui a contribué à construire votre système de management ne réalise pas votre audit de certification.
Expérience

Une certification plus rapide grâce à l’expérience des deux côtés de l’audit

Nous connaissons les audits en tant que consultants et en tant qu’auditeurs. Nous savons donc ce qui compte et amenons rapidement votre système de management à la maturité requise pour la certification.

25+Années d’audit et de conseilavec un très grand nombre d’audits et d’évaluations réalisés
25+Années dans les comités de normalisationNous connaissons les exigences avant leur publication
Certification initialeTaux de réussite très élevéNos clients obtiennent en règle générale leur certificat dès la première tentative
Maturité des processusNiveau de maturité très élevé à l’auditDes processus qui convainquent auditeurs et évaluateurs
Plus de 25 ans d’expérience des référentiels de sécurité, de la BS 7799 à aujourd’hui :ISO 27001ISO 27701TISAXNIST (États-Unis)SDMBSI IT-Grundschutz

Prestation : coordination avec les organismes de certification

Nous entretenons des relations étroites avec les organismes de certification et assurons la coordination pour vous.

  • Choix de l’organisme de certification et comparaison des offres
  • Planification des dates et plan d’audit
  • Communication pendant l’audit
  • Traitement des écarts jusqu’à l’obtention du certificat
Offres

Le modèle adapté à votre entreprise

Toutes les offres incluent la plateforme. Vous choisissez le niveau d’accompagnement par nos experts.

Plateforme

Pour les PME disposant de leur propre RSSI ou DPO

Prix sur demande
  • Appui technique et opérationnel à votre RSSI ou DPO interne
  • Tous les modules sécurité et protection des données
  • Modèles conformes aux normes et catalogue de contrôles
  • Atelier de prise en main
  • Support par des consultants spécialisés
Demander une offre

Enterprise

Pour les groupes, les infrastructures critiques et l’industrie avec OT

Offre sur mesure
  • Plusieurs sites et sociétés
  • Systèmes de management intégrés
  • OT-Security selon IEC 62443
  • Programmes NIS2 et chaîne d’approvisionnement
Nous contacter

Prestations complémentaires pour chaque offre

Référent NIS2 externaliséRSSI externaliséDPO externaliséRéférent IA selon l’AI Act et la KI-MIGFormation à la maîtrise de l’IA selon l’Art. 4 de l’AI ActAnalyse d’assujettissement à NIS2Audits internes selon ISO 27001, 27701, 22301Audits fournisseursCoordination avec les organismes de certificationDispositif d’alerte interne selon la HinSchGConseil et évaluation TISAXÉvaluation OT selon IEC 62443Veille réglementaire internationaleFormations de sensibilisationAudit informatique des comptes annuels

Toutes les offres donnent un accès complet à la plateforme. Elles se distinguent par le volume d’accompagnement par nos experts.

Expertise

Des qualifications que les auditeurs connaissent

Nos consultants détiennent les certifications ISACA reconnues au niveau international en audit, sécurité, risques et gouvernance.

CISACertified Information Systems Auditor
CISMCertified Information Security Manager
CRISCRisk and Information Systems Control
CGEITGovernance of Enterprise IT

Ce que nos experts prennent en charge pour vous

  • Rôles de délégué en tant que RSSI, DPO ou référent IA, avec désignation et planification annuelle
  • Mise en place de systèmes de management de l’analyse des écarts jusqu’à la maturité pour la certification
  • Audits internes et audits fournisseurs avec rapport d’audit et suivi des mesures dans l’outil
  • Incidents de sécurité évalués, obligations de notification NIS2 et RGPD respectées
  • Évolutions des normes analysées en amont, par exemple lors du passage à ISO 27701:2025

Une preuve, plusieurs exigences

Exemple : votre contrôle d’accès documenté et vérifié est enregistré une seule fois dans la plateforme, puis relié automatiquement.

ISO/IEC 27001:2022Annexe A 5.15 Contrôle d’accès
Directive NIS2Art. 21(2)(i)
RGPDArt. 32 Sécurité du traitement
ISO/IEC 27701Extension PIMS des contrôles
Téléchargements

Des connaissances pratiques à emporter

Listes de contrôle et guides issus de notre pratique de projet et d’audit.

FAQ

Questions fréquentes

Réponses sur la plateforme, la certification, les offres, NIS2, la KI-MIG, la protection des données et la migration depuis un SMSI existant.

Voir la FAQ
Peter Rentschler, gérant de CONSUVATION GmbH
Votre interlocuteur
« Qui connaît les deux côtés de l’audit connaît le chemin le plus court vers la certification. »

Peter Rentschler

Gérant, CONSUVATION GmbH

  • CISA · CISM · CRISC · CGEIT
  • Pionnier de l’audit BS 7799, précurseur de l’ISO 27001
  • Participe aux comités de normalisation ISO pour l’ISO 27001 et l’ISO 27701
  • Plus de 25 ans d’expérience en audit et en conseil
Prendre rendez-vous

Découvrez la plateforme en 30 minutes

Nous vous présentons la plateforme à partir de votre norme cible et examinons ensemble le chemin le plus court vers la certification.

contact@consuvation.com
CONSUVATION GmbH · Tilsiter Str. 6 · D-71065 Sindelfingen · +49 (0) 7031.4181-860 · contact@consuvation.com